
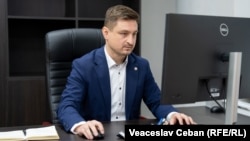
Atacul cibernetic asupra sistemelor statului v-a afectat încrederea în serviciile publice digitale? Ați prefera să reveniți la cele clasice? Click pentru a participa la un SONDAJ
Directorul agenției spune că „incidentul” – care a compromis datele a circa o treime din cetățenii R. Moldova și a blocat zeci de servicii publice digitale – „nu a fost de oportunitate, ci unul sofisticat”, orchestrat de un actor „bine pregătit”, care a găsit breșele din sistemul digital al statului cu ajutorul inteligenței artificiale.
El nu a putut spune însă cine anume stă în spatele acestui atac cibernetic de proporții, dar a dat asigurări că instituțiile responsabile au reacționat imediat pentru a remedia situația.
Lupașcu mai explică în interviu cum vor fi informați cetățenii despre datele care le-au fost accesate, cum ar putea fi folosite aceste date de răufăcători și când vor fi restabilite toate serviciile guvernamentale digitale.
Nu vrei să asculți/citești întregul interviu? Mergi direct la tema care te interesează:
◉ Cum a avut loc atacul cibernetic ◉ Conducătorii țării, printre victime? ◉ Cel mai mare atac din istoria digitală a Moldovei ◉ Cine stă în spatele mega-atacului cibernetic? ◉ Cum vor fi informați cetățenii fără EVO? ◉ Când vor fi accesibile toate serviciile publice online? ◉ Cum inteligența artificială a găsit „călcâiul lui Ahile” în sistemul digital moldovean ◉ Încrederea cetățenilor după frauda digitală

Europa Liberă: Autoritățile moldovene au anunțat că în atacurile cibernetice asupra serviciilor publice digitale au fost vizate aproximativ un milion de IDNP-uri (Identificatorul Numeric Personal), iar datele a circa 750.000 de cetățeni au fost extrase sau, simplu spus, furate. Apropo, dle Lupașcu, vă numărați și dvs. printre victimele acestui atac?
Mihai Lupașcu: Confirm că și datele mele personale au fost accesate. Deci, mă număr și eu printre cei 750.000 cetățeni cărora le-au fost accesate datele personale.
Cum a avut loc atacul cibernetic
Europa Liberă: Am vrea să înțelegem, dle Lupascu, care sunt protocoalele în asemenea situații? Dvs., ca șef al Agenției pentru Securitate Cibernetică, când ați aflat despre acest atac și care au fost primele dvs. acțiuni?
Mihai Lupașcu: Agenția pentru Securitate Cibernetică a fost notificată săptămâna trecută despre producerea incidentului cibernetic. Colegii din echipa națională de răspuns la incidente s-au deplasat la fața locului ca să investigheze toate logurile (fișierele de înregistrare a evenimentelor relevante) pentru a afla mai multe detalii. Deci, pe parcursul săptămânii trecute și în weekend s-au analizat evenimentele și s-a făcut un raport de incident, care indică cronologia, serviciile afectate, numărul de entități și numărul de servicii vizate. Cu siguranță, tot acest efort se face de comun cu entitatea care a fost vizată în primul rând de acest atac cibernetic – Agenția de Guvernare Electronică (AGE), care are în gestiune aceste servicii digitale. S-a constatat că, între 19 și 23 octombrie, au fost exploatate mai multe vulnerabilități la nivelul sistemelor informaționale gestionate de AGE și, ca urmare, au fost extrase o serie de date. Pe 23 octombrie, a fost confirmat incidentul și s-a luat decizia fără precedent de a opri accesul la anumite servicii, pentru a limita impactul și a permite analiza mai detaliată a ceea ce s-a întâmplat și cum poate fi remediată situația.
Europa Liberă: Cine din conducerea țării a fost informat întâi de toate?
Mihai Lupașcu: Există un protocol de comunicare cu toate instituțiile care sunt implicate în acest proces. Colegii de la AGE au notificat și au informat toată lumea vizată, atunci când au constatat atacul. Tot atunci am fost informați și noi, și echipa de răspuns la incident, care s-a deplasat pentru a acorda asistență și a investiga circumstanțele producerii atacului.
... un actor cibernetic a desfășurat activitatea cu scopul foarte clar de a compromite sisteme informaționale
Europa Liberă: Aceste notificări au fost făcute ziua sau noaptea? Cum s-a întâmplat?
Mihai Lupașcu: Am observat o metodă de atac, s-a produs preponderent seara și noaptea, deoarece este mai greu de detectat activitatea pe parcursul orelor când nu există supraveghere.
Noi am numit atacul incident, dar, de fapt, este vorba despre mai multe activități, mai multe acțiuni, mai multe valuri și tentative de atac, care au fost foarte sofisticate și au vizat o serie întreagă de servicii. Nu a fost un singur serviciu sau un sistem informațional. Vorbim de o situație în care un actor cibernetic foarte bine pregătit a desfășurat activitatea asta cu scopul foarte clar de a compromite sisteme informaționale și de exfiltrare a datelor.
Conducătorii țării, printre victime?
Europa Liberă: Este de presupus că și datele personale ale conducerii R. Moldova – ale președintei, spicherului sau ale premierului – au fost extrase în acest val de atacuri?
...vom informa fiecare dintre cei 750.000 de cetățeni despre datele accesate
Mihai Lupașcu: Nu pot să confirm această informație. Fiecare cetățean sau cel puțin cei care folosesc aplicația EVO pot verifica istoricul accesărilor datelor cu caracter personal, la profilul utilizatorului. Noi am primit asigurări din partea colegilor de la AGE despre comunicarea care urmează să aibă loc. Pe parcursul zilei de ieri au fost comunicate informațiile preliminare. Colegii lucrează la un mecanism prin care vom informa fiecare cetățean în parte, din cei 750.000, despre datele care au fost accesate în cazul lor individual.
Europa Liberă: Putem spune că această fraudă digitală este mult mai mare ca amploare, având în vedere că, dincolo de această cifră de 750.000, sunt familii? Câte persoane au fost afectate indirect?
Mihai Lupașcu: Este greu să dau o altă cifră decât cea de 750.000. Ancheta și analiza e în desfășurare. Mai multe instituții sunt implicate în proces. Vom comunica noi cifre odată ce vom avea aceste informații.
Cel mai mare atac din istoria digitală a Moldovei
Europa Liberă: Dar este acesta cel mai mare atac cibernetic din istoria infrastructurii digitale a R. Moldova?
Mihai Lupașcu: Cu siguranță, acesta este cel mai de impact atac cibernetic și da, putem afirma că este cel mai mare atac cibernetic înregistrat până acum. Am mai avut valuri și atacuri cibernetice mari în perioada electorală, în 2025 și 2024, dar ca impact acesta este cel mai mare. Dar echipele tehnice lucrează pentru a remedia și a împiedica alte consecințe. Concluzia finală o vom avea după ce incidentul va fi închis, infrastructura izolată și făcut raportul final.
Europa Liberă: Am înțeles că se face acum un audit al situației, dar cine îl face?
Mihai Lupașcu: Fiecare instituție intervine pe domeniul său de competență. Sunt implicați colegii de la toate instituțiile relevante – cei de la Centrul de Investigație a Crimelor Cibernetice, Agenția pentru Securitatea Cibernetică, Serviciul Tehnologiei Informaționale și Securitatea Cibernetică, Agenția de Guvernare Electronică... Deci, toate lucrează pe componentele lor pentru a da răspunsuri cât mai clare și a elucida situația.
Atacurile cibernetice nu se opresc niciodată. Este realitatea în care trăim...
Europa Liberă: Câte atacuri cibernetice, mai mari sau mai mici, au fost în acest an?
Mihai Lupașcu: Nu am la îndemână o statistică, dar pot să spun că, pe parcursul anului, zeci de atacuri au fost notificate către Agenția pentru Securitate Cibernetică și a fost nevoie de intervenția echipei de răspuns a incidentelor.
Trebuie să conștientizăm că atacurile cibernetice nu se opresc niciodată, este un fenomen continuu. Este realitatea în care trăim, dar acum, prioritățile noastre țin de remedierea, securizarea și operaționalizarea serviciilor într-un mod sigur, care să permită accesarea lor de către cetățeni.
Cine stă în spatele mega-atacului cibernetic?
Europa Liberă: Aveți cel puțin o idee vagă despre originea acestui ultim atac? Este vorba despre un atac coordonat de un alt stat sau este un caz privat de criminalitate cibernetică?
...nu este un atac de oportunitate, ci un atac sofisticat, bine pregătit
Mihai Lupașcu: Este prematur să putem face atribuiri la această etapă. Noi colectăm toate elementele tehnice implicate în acest atac. Am comunicat și ieri cifra de 700 de adrese IP distincte, care au fost identificate sau care au fost implicate în acest atac cibernetic. Prin natura funcționării internetului, nu putem face o atribuire foarte clară către actorul care stă în spate, dar sunt aproape sigur că urmează să aflăm mai multe informații despre autori. Pot doar să menționez că, analizând complexitatea incidentului, că nu este un atac de oportunitate, ci un atac sofisticat, bine pregătit. Respectiv, asta ne vorbește despre potențialii actori care stau în spate. Nu este vorba de o persoană care a încercat din întâmplare să compromită un serviciu.
Europa Liberă: Deci, este vorba de un comanditar mai serios?
Mihai Lupașcu: Cel puțin, persoanele care stau în spate au capacități tehnice și infrastructură care le permit să orchestreze, să organizeze asemenea atacuri.
Cum vor fi informați cetățenii fără EVO?
Europa Liberă: Eu sunt unul dintre miile de utilizatori ai aplicației EVO – acel portofel digital de acte și punct unic de acces la serviciile publice – și am aflat de acolo că și datele mele au fost sustrase. În ce măsură au fost afectate datele sau funcționalitățile EVO și ce garanții de securitate le puteți oferi utilizatorilor aplicației în acest moment?
Mihai Lupașcu: La momentul de față, știm cu certitudine că nu s-au operat modificări în datele cetățenilor, au fost doar extrase, ceea ce este deja grav. [...] Asta poate avea ca și consecință utilizarea datelor pentru tentative de fraude telefonice, fraude pe internet, impersonări sau tentative de impersonare (asumarea ilegală a identității cuiva – n.r.), ceea ce, în esență, nu este un fenomen nou, dar trebuie să admitem că se creează un potențial de fraudă mult mai mare, având în vedere volumul de date extrase.
Europa Liberă: Cum vor fi informați cei 750.000 de cetățeni ale căror date au fost compromise? Va exista o platformă sau o procedură prin care fiecare cetățean să poată verifica direct dacă IDNP-ul său a fost extras? Mă refer, mai cu seamă, la cei care nu utilizează EVO.
Mihai Lupașcu: Încă nu avem un răspuns pe acest subiect. Ține de competența AGE să clarifice acest aspect. Din perspectiva Agenției pentru Securitate Cibernetică, incidentul cibernetic este investigat și ne asigurăm că datele sau sistemele sunt protejate corespunzător și facem recomandările cuvenite.
Pe partea de comunicare, colegii o să revină în perioada următoare pentru a da mai multe detalii despre cum va fi organizată informarea.
...datele respective nu vor putea fi utilizate pentru luarea de credite
Europa Liberă: Am văzut mulți cetățeni îngrijorați, iar întrebarea e dacă există riscuri ca aceste informații furate să fie utilizate de răuvoitori pentru contractarea de credite bancare sau nebancare prin fals de identitate.
Mihai Lupașcu: Am să rog să solicitați poziția colegilor din sectorul bancar sau de la Banca Națională a Moldovei (BNM). La momentul de față, din informațiile pe care le avem, a fost exclus riscul ca aceste date să poată fi utilizate pentru contractarea creditelor de la bănci sau de la alte organisme de creditare. Nu am mandat să vorbesc în numele BNM, dar cetățenii au primit asigurări că datele respective nu vor putea fi utilizate pentru luarea de credite.
Când vor fi accesibile toate serviciile publice online?
Europa Liberă: Atacul a dus la suspendarea mai multor servicii publice online. Ce proporție din infrastructura digitală guvernamentală a fost afectată și ce parte a fost restabilită până la această oră?
Mihai Lupașcu: Potrivit ultimelor cifre prezentate de AGE, sunt în jur de 70 de servicii digitale care urmează a fi repuse în funcțiune. Cifra se poate schimba de la o oră la alta, pentru că corectarea vulnerabilităților și actualizarea sistemelor are loc chiar și acum, când discutăm. Estimarea AGE este că toate serviciile afectate vor fi repuse în funcțiune pe parcursul acestei săptămâni.
Cum inteligența artificială a găsit „călcâiul lui Ahile” în sistemul digital moldovean
Europa Liberă: Care au fost breșele prin care hackerii au reușit să provoace această criză digitală de proporții în R. Moldova?
...inteligența artificială va genera incidente cibernetice în următorii câțiva ani
Mihai Lupașcu: Au fost mai multe vulnerabilități în aplicații. Or, în lumea digitală, orice aplicație poate fi vulnerabilă la un moment dat. Ce s-a întâmplat acum este că s-au utilizat, inclusiv, capacitățile serviciilor de inteligență artificială (AI) care permit identificarea de vulnerabilități la o scară mult mai mare și mult mai rapid decât o poate face omul. Noi suntem acum într-o perioadă de tranziție și nu doar Moldova este afectată de aceste schimbări. Asta nu anulează gravitatea incidentului despre care vorbim acum, dar trebuie să conștientizăm că capacitățile de inteligență artificială vor continua să genereze incidente cibernetice în următorii câțiva ani.
Europa Liberă: Ar reieși că „acul de cojoc” la asemenea atacuri ar fi tot inteligența artificială, pe care R. Moldova nu o exploatează acum suficient?
Mihai Lupașcu: Nu putem spune că nu este folosită deloc. Un mecanism de protecție mai bun de acum încolo ar implica rescrierea și reingineria anumitor servicii digitale, utilizând și instrumentele de inteligență artificială. Trebuie să recunoaștem că multe dintre serviciile exploatate [în Moldova] au fost scrise, concepute de inteligență umană, adică de oameni. Or, acum, cu instrumentele de inteligență artificială, pot fi găsite vulnerabilități pe care nu le poate identifica omul.
Europa Liberă: Cum se vor schimba lucrurile după acest atac? Va fi o altă abordare pentru sistemul digital moldovenesc?
Mihai Lupașcu: Cu siguranță, vor fi lecții învățate și ajustări care urmează a fi făcute pentru a evita astfel de vulnerabilități pe viitor. Pentru noile sisteme se utilizează deja inteligența artificială [...] Pe lângă funcționalitățile sistemelor, acestea trebuie să conțină și măsuri de protecție de securitate cibernetică care se aplică în mai multe nivele. Respectiv, când un element de protecție este vulnerabil sau cade, intervine următorul nivel, care protejează sistemul și nu generează un incident de proporții.
Frauda digitală și încrederea cetățenilor
Europa Liberă: În ce măsură credeți că a zdruncinat această criză digitală încrederea cetățenilor în procesul de digitalizare și în structurile guvernamentale?
Mihai Lupașcu: Cu siguranță, există un impact asupra percepției și asupra siguranței, care este pusă sub semnul întrebării la momentul de față. Va fi foarte important ca instituțiile vizate să recâștige încrederea populației și să fie transparente în comunicarea motivelor care au stat la bază incidentelor și măsurilor întreprinse pentru a preveni aceste incidente pe viitor.
◉ SONDAJ
📰 Europa Liberă Moldova este și pe Google News. Abonează-te.

